Denmark Cyber Attack | ప్రపంచంలో అత్యంత చెత్త పాస్వర్డ్ ఇదే.. 88 లక్షల రికార్డులు లీక్..
Denmark Cyber Attack | ప్రపంచవ్యాప్తంగా చాలా మంది యూజర్లు తమ అకౌంట్లకు వాడే అత్యంత చెత్త పాస్వర్డ్ 123456 అని ఐటీ సెక్యూరిటీ సంస్థ నోర్డ్ పాస్ వెల్లడించింది. దీని తరువాతి స్థానంలో admin, administrator అనే పాస్వర్డ్లు ఉండగా, తరువాతి స్థానాల్లో వరుసగా 123456789, password, 12345 నిలిచాయి.
Technology | Published On Oct 19, 2026, 11.49 am IST
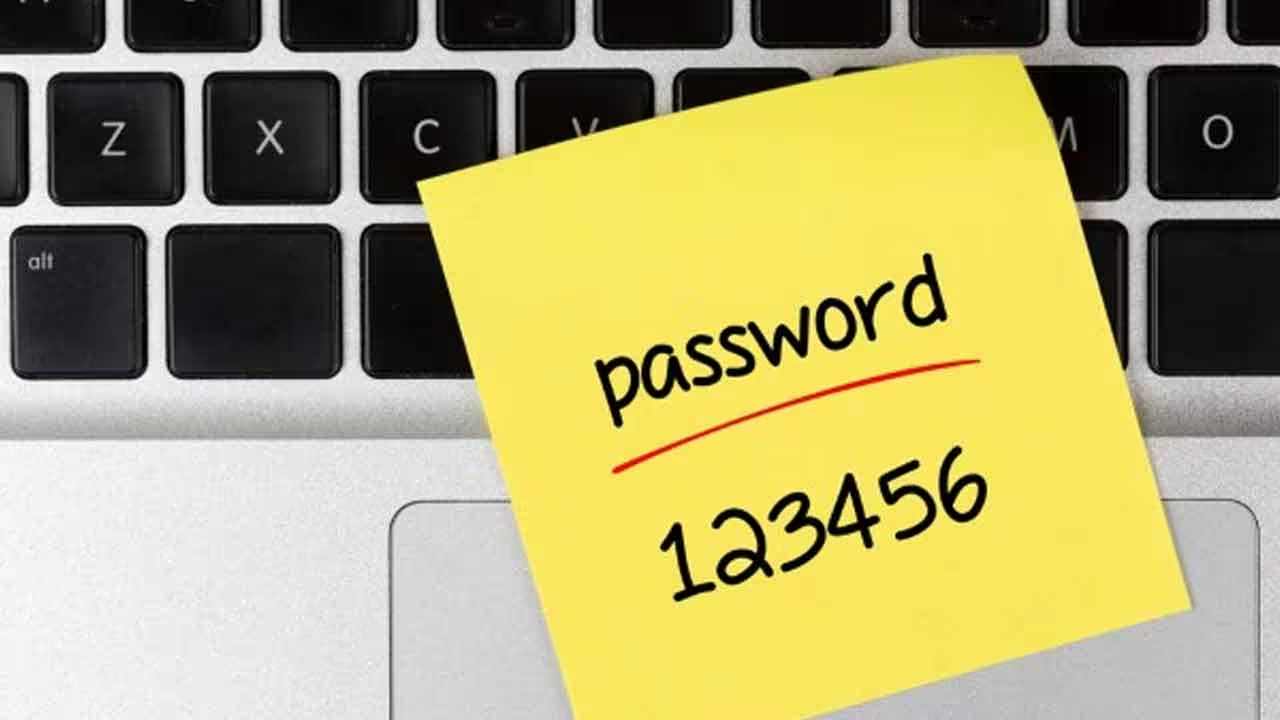
Denmark Cyber Attack | ప్రపంచవ్యాప్తంగా చాలా మంది యూజర్లు తమ అకౌంట్లకు వాడే అత్యంత చెత్త పాస్వర్డ్ 123456 అని ఐటీ సెక్యూరిటీ సంస్థ నోర్డ్ పాస్ వెల్లడించింది. దీని తరువాతి స్థానంలో admin, administrator అనే పాస్వర్డ్లు ఉండగా, తరువాతి స్థానాల్లో వరుసగా 123456789, password, 12345 నిలిచాయి. అయితే చాలా మంది యూజర్లు 123456 అనే పాస్వర్డ్ను తమ అకౌంట్లకు వాడడం వల్ల భారీ ఎత్తున డేటా లీక్ అవుతుందని మరో ఐటీ సంస్థ టామ్స్ హార్డ్వేర్ విడుదల చేసిన నివేదిక వెల్లడించింది. ఈ పాస్వర్డ్ వల్ల ఇటీవలి కాలంలో డెన్మార్క్లో ఏకంగా 88 లక్షల రికార్డులు లీకయ్యాయని, ఇది భారీ మొత్తంలో డేటా లీక్ అని స్పష్టం చేసింది. దేశంలోని సెంట్రల్ రిజిస్టర్ ఆఫ్ పర్సన్స్ (సీపీఆర్) డేటాబేస్కు సంబంధించిన సుమారు 88 లక్షల రికార్డులు బహిర్గతమైనట్లు నివేదికలు వెల్లడించాయి. ప్రభుత్వ డేటాబేస్కు అనుమతితో అనుసంధానమైన థర్డ్ పార్టీ ఐటీ సేవల సంస్థ బలహీనమైన పాస్వర్డ్లను ఉపయోగించడమే ఈ ఘటనకు కారణమై ఉంటుందని అంచనా వేస్తున్నారు.
123456 పాస్వర్డ్తో డేటాబేస్లోకి ప్రవేశం..
టామ్స్ హార్డ్వేర్ నివేదిక ప్రకారం.. ఈ సైబర్ దాడికి బాధ్యత వహిస్తున్నట్లు పేర్కొన్న ఓ వ్యక్తి, 123456 అనే పాస్వర్డ్ను ఉపయోగించి డేటాబేస్లోకి ప్రవేశించినట్లు వెల్లడించాడు. డెన్మార్క్కు చెందిన పేస్ ఏపీఎస్ అనే ఐటీ, డేటా సేవల సంస్థకు సంబంధించిన ఖాతా ద్వారా ఈ ప్రవేశం జరిగినట్లు ఆరోపణలు ఉన్నాయి. ఈ ఘటనలో జీవించి ఉన్నవారితోపాటు మరణించిన వ్యక్తులకు సంబంధించిన పేర్లు, చిరునామాలు, జాతీయ గుర్తింపు సంఖ్యలు, ఇతర వ్యక్తిగత వివరాలు బహిర్గతమయ్యాయి. అయితే, ప్రభుత్వ రిజిస్ట్రీ ప్రధాన వ్యవస్థల్లోకి నేరుగా చొరబడలేదని దాడికి బాధ్యత వహిస్తున్నట్లు పేర్కొన్న వ్యక్తి తెలిపాడు. ప్రభుత్వ డేటాబేస్ నుంచి సమాచారాన్ని పొందేందుకు అనుమతి ఉన్న బాహ్య సేవల సంస్థకు చెందిన ఖాతా వివరాలను ఉపయోగించి ప్రవేశం సాధించినట్లు చెప్పాడు. ఈ నేపథ్యంలో ప్రభుత్వ ప్రధాన వ్యవస్థలను నేరుగా హ్యాక్ చేయకపోయినా, వాటికి అనుసంధానమైన సంస్థల భద్రతా లోపాలు ఎంతటి ప్రమాదానికి దారితీస్తాయో ఈ ఘటన స్పష్టం చేస్తోంది.
రికార్డుల సేకరణకు ప్రత్యేక స్క్రిప్ట్లు..
దర్యాప్తులో భాగంగా వెలుగులోకి వచ్చిన వివరాల ప్రకారం.. పేస్ ఏపీఎస్ సంస్థలోని పలు ఖాతాలకు, అడ్మినిస్ట్రేటివ్ ఖాతాకు సైతం ఒకే బలహీనమైన పాస్వర్డ్ను ఉపయోగించినట్లు ఆరోపణలు ఉన్నాయి. డేటాబేస్ నుంచి భారీ మొత్తంలో రికార్డులను సేకరించేందుకు ప్రత్యేక స్క్రిప్ట్లను ఉపయోగించినట్లు టామ్స్ హార్డ్వేర్ వెల్లడించింది. ఈ అనధికారిక కార్యకలాపాలు గుర్తించడానికి ముందే చాలా కాలం కొనసాగినట్లు భావిస్తున్నారు. అయితే, ఈ ఘటన ఎంతకాలం కొనసాగిందనే విషయంలో నివేదికల మధ్య వ్యత్యాసాలు ఉన్నాయి. కొన్ని కథనాలు సుమారు 12 రోజుల పాటు ఈ కార్యకలాపాలను గుర్తించలేదని పేర్కొనగా, మరికొన్ని నివేదికలు దాదాపు 22 రోజుల వరకు ఈ వ్యవహారం బయటపడలేదని వెల్లడించాయి. అనూహ్యంగా భారీగా వచ్చిన డేటాబేస్ వినియోగ బిల్లు ఈ ఘటన వెలుగులోకి రావడానికి కారణమైనట్లు సమాచారం. సాధారణ వినియోగానికి భిన్నంగా బిల్లు ఎక్కువగా రావడంతో సంబంధిత కార్యకలాపాలపై పరిశీలన ప్రారంభించారు. పేస్ ఏపీఎస్ మేనేజింగ్ డైరెక్టర్ సోఫీ లార్సెన్ తమ సంస్థకు ఇచ్చిన డేటాబేస్ యాక్సెస్ను దుర్వినియోగం చేసినట్లు ధ్రువీకరించినట్లు నివేదికలు పేర్కొన్నాయి. అయితే, 123456 అనే నిర్దిష్ట పాస్వర్డ్తోపాటు దాడికి సంబంధించిన ఇతర సాంకేతిక వివరాలన్నింటినీ అధికారులు స్వతంత్రంగా ధ్రువీకరించలేదు.
వివరాలను దుర్వినియోగం చేశారా..
దాడికి బాధ్యత వహిస్తున్నట్లు పేర్కొన్న వ్యక్తి.. దొంగిలించిన సమాచారాన్ని విక్రయించాలనే ఉద్దేశం లేదని, దానిని బహిరంగంగా అందుబాటులో ఉంచబోనని తెలిపినట్లు సమాచారం. అయినప్పటికీ, ఇంత పెద్ద మొత్తంలో వ్యక్తిగత సమాచారం బహిర్గతమవడం తీవ్ర ఆందోళనకు దారితీసింది. ఈ డేటాను ఇతరులు దుర్వినియోగం చేసే ప్రమాదం ఉందని నిపుణులు హెచ్చరిస్తున్నారు. ముఖ్యంగా వ్యక్తుల జాతీయ గుర్తింపు సంఖ్యలు, చిరునామాలు వంటి సున్నితమైన సమాచారం బయటకు రావడం వల్ల గుర్తింపు దొంగతనం, వ్యక్తిగత సమాచార దుర్వినియోగం వంటి ప్రమాదాలు తలెత్తే అవకాశం ఉంటుంది. అయితే, ఈ ఘటనలో బహిర్గతమైన సమాచారాన్ని వాస్తవంగా ఎవరైనా దుర్వినియోగం చేశారా అనే విషయం ఇంకా స్పష్టంగా తెలియాల్సి ఉంది.
బాహ్య సంస్థలపై పర్యవేక్షణ అవసరం..
ఈ ఘటనతో పాస్వర్డ్ల నిర్వహణ, అడ్మినిస్ట్రేటివ్ ఖాతాల భద్రత, సున్నితమైన సమాచారాన్ని నిర్వహించే బాహ్య సంస్థలపై పర్యవేక్షణ అంశాలు మరోసారి చర్చనీయాంశమయ్యాయి. సైబర్ భద్రతా నిపుణులు సాధారణంగా ప్రతి ఖాతాకు ప్రత్యేకమైన, బలమైన పాస్వర్డ్ను ఉపయోగించాలని, మల్టీ-ఫ్యాక్టర్ అథెంటికేషన్ను అమలు చేయాలని సూచిస్తున్నారు. అలాగే, డేటాబేస్లో అసాధారణమైన ప్రశ్నలు, భారీ స్థాయిలో సమాచార సేకరణ వంటి కార్యకలాపాలను నిరంతరం పర్యవేక్షించడం ద్వారా ఇటువంటి దాడుల ప్రమాదాన్ని తగ్గించవచ్చని చెబుతున్నారు. ప్రభుత్వ డేటాబేస్ల ప్రధాన వ్యవస్థలు నేరుగా దాడికి గురికాకపోయినా, వాటితో అనుసంధానమైన థర్డ్ పార్టీ సంస్థల్లోని భద్రతా లోపాలు భారీ స్థాయిలో సమాచార బహిర్గతానికి కారణమవుతాయని ఈ ఘటన మరోసారి నిరూపిస్తోంది. డేటా లీక్ ఎంత విస్తృతంగా జరిగింది, బాధిత వ్యక్తులకు ఎలాంటి ప్రమాదాలు ఎదురయ్యే అవకాశాలు ఉన్నాయి, భద్రతా లోపాలకు ఎవరు బాధ్యత వహించాలి అనే అంశాలపై పూర్తి స్పష్టత రావడానికి దర్యాప్తు కీలకంగా మారింది.
తాజావార్తలు
- ●Bathukamma Celebrations | సింగపూర్లో వైభవంగా బతుకమ్మ వేడుకలు.. టీసీఎస్ఎస్ బృందానికి హరీశ్ రావు అభినందన
- ●Padmanabhaswamy Temple 7th Door Mystery | ప్రపంచంలోనే అత్యంత ధనిక ఆలయం.. తాళం లేని ఆ '7వ గది' తెరిస్తే దేశానికి ముప్పా?
- ●Lawrence Bishnoi | బాలీవుడ్ నటులే టార్గెట్.. ఇంతకీ ఎవరీ లారెన్స్ బిష్ణోయ్
- ●Sugar Stocks | చక్కెర కంపెనీల షేర్లకు భారీ నష్టం.. కేంద్రం నిర్ణయంతో ఇన్వెస్టర్లలో ఆందోళన..
- ●Airtel | డేటా అవసరం లేనివారికి ఎయిర్టెల్ బంపర్ ఆఫర్.. రూ.185 నుంచే కొత్త రీఛార్జ్ ప్లాన్లు..
- ●Donald Trump Russia Ukraine War | రష్యాపై ఆ సంతకం అందుకే ఆపేశా.. యుద్ధం ఆపడం జెలెన్స్కీకి ఇష్టం లేదు
Bathukamma Celebrations | సింగపూర్లో వైభవంగా బతుకమ్మ వేడుకలు.. టీసీఎస్ఎస్ బృందానికి హరీశ్ రావు అభినందన
Padmanabhaswamy Temple 7th Door Mystery | ప్రపంచంలోనే అత్యంత ధనిక ఆలయం.. తాళం లేని ఆ '7వ గది' తెరిస్తే దేశానికి ముప్పా?
Lawrence Bishnoi | బాలీవుడ్ నటులే టార్గెట్.. ఇంతకీ ఎవరీ లారెన్స్ బిష్ణోయ్
Sugar Stocks | చక్కెర కంపెనీల షేర్లకు భారీ నష్టం.. కేంద్రం నిర్ణయంతో ఇన్వెస్టర్లలో ఆందోళన..