PHP Vulnerability | పీహెచ్పీలో తీవ్ర భద్రతా లోపాలు.. వెబ్సైట్లకు సైబర్ ముప్పు..
PHP Vulnerability | ప్రపంచవ్యాప్తంగా లక్షలాది వెబ్సైట్లకు ఆధారంగా ఉన్న పీహెచ్పీ ప్రోగ్రామింగ్ భాషలో రెండు అత్యంత తీవ్రమైన భద్రతా లోపాలు బయటపడ్డాయి. ఈ లోపాలను సరిచేస్తూ పీహెచ్పీ ప్రాజెక్ట్ భద్రతా అప్డేట్లను విడుదల చేసింది. వెబ్సైట్ నిర్వాహకులు, సర్వర్ నిర్వహణ సంస్థలు వెంటనే తాజా వెర్షన్లకు అప్డేట్ కావాలని సూచించింది.
Technology | Published On Oct 22, 2026, 12.59 pm IST
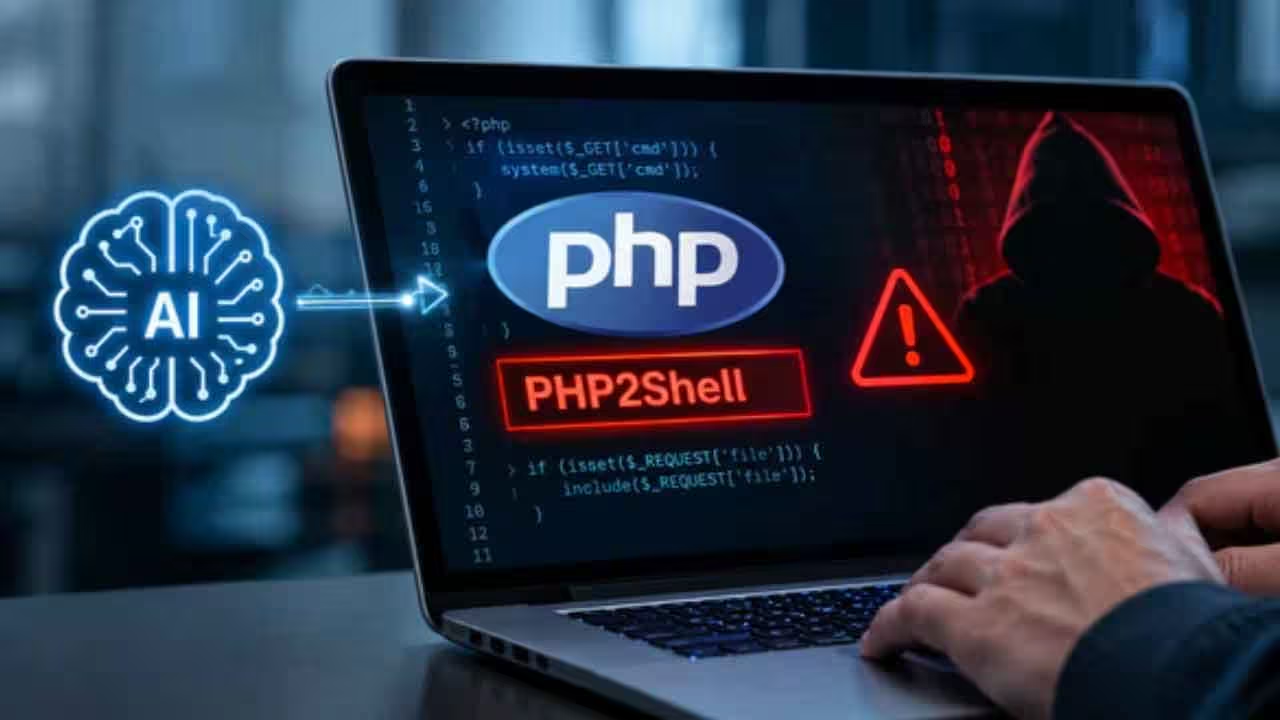
PHP Vulnerability | ప్రపంచవ్యాప్తంగా లక్షలాది వెబ్సైట్లకు ఆధారంగా ఉన్న పీహెచ్పీ ప్రోగ్రామింగ్ భాషలో రెండు అత్యంత తీవ్రమైన భద్రతా లోపాలు బయటపడ్డాయి. ఈ లోపాలను సరిచేస్తూ పీహెచ్పీ ప్రాజెక్ట్ భద్రతా అప్డేట్లను విడుదల చేసింది. వెబ్సైట్ నిర్వాహకులు, సర్వర్ నిర్వహణ సంస్థలు వెంటనే తాజా వెర్షన్లకు అప్డేట్ కావాలని సూచించింది. ఈ లోపాలను ఉపయోగించుకుని దాడి చేసేవారు లాగిన్ కావాల్సిన అవసరం లేకుండానే సర్వర్లో తమకు నచ్చిన కోడ్ను అమలు చేసే ప్రమాదం ఉంది. ఈ భద్రతా ముప్పుపై అమెరికా జాతీయ భద్రతా సంస్థ (ఎన్ఎస్ఏ), ఫెడరల్ బ్యూరో ఆఫ్ ఇన్వెస్టిగేషన్ (ఎఫ్బీఐ), బ్రిటన్ జాతీయ సైబర్ భద్రతా కేంద్రం, వర్డ్ప్రెస్ సంస్థ ఒకేసారి హెచ్చరికలు జారీ చేశాయి. పీహెచ్పీ ప్రాజెక్ట్ కూడా కీలక భద్రతా అప్డేట్ విడుదల కానున్నట్లు ఒక రోజు ముందుగానే ప్రకటించింది.
అసలు సమస్య ఏమిటి?
ఈ రెండు భద్రతా లోపాలకు సీవీఈ-2026-109618, సీవీఈ-2026-109619 అనే గుర్తింపు సంఖ్యలను కేటాయించారు. కామన్ వల్నరబిలిటీ స్కోరింగ్ సిస్టమ్ (సీవీఎస్ఎస్)లో ఈ రెండింటికీ 9.2 స్కోరు లభించింది. దీన్ని అత్యంత తీవ్రమైన భద్రతా ముప్పుల్లో ఒకటిగా పరిగణిస్తారు. మొదటి లోపం మెమరీ నిర్వహణలోని సమస్యకు సంబంధించినది. ఒక అభ్యర్థనను ప్రాసెస్ చేస్తున్న సమయంలో పీహెచ్పీ మెమరీ అయిపోతే, పూర్తిగా రూపొందని లేదా చెల్లుబాటు కాని డేటాను కూడా సరైన డేటాగా పొరబడే అవకాశం ఉంటుంది. ఈ లోపాన్ని ఉపయోగించుకుని దాడి చేసేవారు సర్వర్పై దాడికి పాల్పడే అవకాశాలు ఉంటాయి. రెండో లోపం గత అభ్యర్థనకు సంబంధించిన డేటాను సరిగ్గా తొలగించకపోవడం వల్ల ఏర్పడుతుంది. అదే వర్కర్ ప్రాసెస్ తదుపరి అభ్యర్థనను నిర్వహించినప్పుడు, గతంలో మిగిలిపోయిన డేటాను ఉపయోగించే ప్రమాదం ఉంటుంది. ఈ రెండు సందర్భాల్లోనూ వ్యవస్థలోని గందరగోళాన్ని ఆసరాగా చేసుకుని దాడి చేసేవారు రిమోట్గా తమ కోడ్ను అమలు చేయగలుగుతారు.
ఏ వెబ్సైట్లకు ప్రమాదం?
వెబ్ అభ్యర్థనలను నిర్వహించే ఏ పీహెచ్పీ ఇన్స్టాలేషన్కైనా ఈ ముప్పు వర్తిస్తుంది. పీహెచ్పీ-ఎఫ్పీఎం, మోడ్_పీహెచ్పీతో కూడిన అపాచీ, పీహెచ్పీ-సీజీఐ, ఫ్రాంకెన్పీహెచ్పీ, లైట్స్పీడ్ వంటి వ్యవస్థలు కూడా ప్రభావితమయ్యే అవకాశం ఉంటుంది. ముఖ్యంగా మోడ్_పీహెచ్పీ ఉపయోగించే సర్వర్లలో ప్రమాదం ఎక్కువగా ఉంటుందని పీహెచ్పీ ప్రాజెక్ట్ పేర్కొంది. ఈ విధానంలో వెబ్సైట్కు సంబంధించిన కోడ్ అమలు కావడానికి ముందే దాడి జరిగే అవకాశాలు ఉంటాయని తెలిపింది. ఈ సమస్యలను పరిష్కరించే పీహెచ్పీ వెర్షన్లు 8.5.12, 8.4.27, 8.3.36, 8.2.35గా చెప్పింది. వెబ్సైట్ నిర్వాహకులు తమ సర్వర్లలో ఉన్న పీహెచ్పీ వెర్షన్ను పరిశీలించి, సంబంధిత సరిచేసిన వెర్షన్కు వెంటనే అప్డేట్ కావాలని సూచించారు. ఈ సమస్యకు పూర్తిస్థాయి ప్రత్యామ్నాయ పరిష్కారం లేదని, సురక్షితంగా ఉండడానికి అప్డేట్ చేయడమే సరైన మార్గమని పీహెచ్పీ స్పష్టం చేసింది.
పీహెచ్పీ 8.1, అంతకంటే పాత వెర్షన్లకు అధికారిక భద్రతా అప్డేట్లు ఇకపై అందుబాటులో ఉండవు. అయితే సోర్స్ కోడ్ నుంచి సాఫ్ట్వేర్ను నిర్మించుకునే వినియోగదారుల కోసం పీహెచ్పీ బృందం 7.4, 8.0, 8.1 వెర్షన్లకు పరిమిత అత్యవసర పరిష్కారాలను విడుదల చేసింది. ఈ పాత వెర్షన్లను ఉపయోగిస్తున్నవారు తమ లైనక్స్ డిస్ట్రిబ్యూటర్ లేదా హోస్టింగ్ ప్రొవైడర్ నుంచి పాత వెర్షన్లకు అనుగుణంగా సరిచేసిన భద్రతా అప్డేట్లు అందుబాటులో ఉన్నాయో లేదో పరిశీలించాలి. లేదంటే అధికారిక మద్దతు ఉన్న వెర్షన్కు మారాలి. పీహెచ్పీ 8.2కు కూడా ఈ ఏడాది డిసెంబర్ 31తో మద్దతు ముగియనుంది. వెంటనే అప్డేట్ చేయడం సాధ్యం కాని సందర్భాల్లో గరిష్ఠ ఫైల్ అప్లోడ్ పరిమాణాన్ని తగ్గించడం వంటి తాత్కాలిక చర్యలు తీసుకోవచ్చని పీహెచ్పీ సూచించింది. అయితే ఇవి ముప్పును కొంతవరకు తగ్గిస్తాయే తప్ప సర్వర్ను పూర్తిగా సురక్షితంగా మార్చవు.
వర్డ్ప్రెస్ వినియోగదారులు ఏం చేయాలి?
ఈ భద్రతా లోపాలు ప్రత్యేకంగా వర్డ్ప్రెస్కు సంబంధించినవి కావని, పీహెచ్పీని ఉపయోగించే ఏ సర్వర్కైనా వర్తిస్తాయని వర్డ్ప్రెస్ స్పష్టం చేసింది. అందువల్ల ఈ సమస్యను పరిష్కరించడానికి ప్రత్యేక వర్డ్ప్రెస్ అప్డేట్ను విడుదల చేయాల్సిన అవసరం లేదని పేర్కొంది. వెబ్సైట్ నిర్వాహకులు తమ హోస్టింగ్ ప్రొవైడర్ను సంప్రదించి భద్రతా అప్డేట్ల అమలు ప్రణాళిక గురించి తెలుసుకోవాలి. అనేక హోస్టింగ్ సంస్థలు ఇప్పటికే సరిచేసిన అప్డేట్లను అమలు చేస్తూ, అదనపు రక్షణ కోసం ఫైర్వాల్ నియమాలను కూడా జోడిస్తున్నాయి. ఇక భారత ఎలక్ట్రానిక్స్, సమాచార సాంకేతిక మంత్రిత్వ శాఖ (మీటీ) అక్టోబర్లో నిర్వహిస్తున్న జాతీయ సైబర్ భద్రతా అవగాహన మాసంలో భాగంగా ప్రాథమిక సైబర్ భద్రతా జాగ్రత్తలను ప్రచారం చేస్తోంది. ఈ సూచనలు పీహెచ్పీ లోపాలపై వచ్చిన హెచ్చరికకు ప్రతిస్పందనగా విడుదల చేసినవి కాకపోయినా, వెబ్సైట్లు నిర్వహించే వారికి, ఆన్లైన్లో డేటాను నిల్వ చేసుకునేవారికి ఉపయోగపడతాయి.
ఎక్స్ వేదికగా చేసిన పోస్టులో సురక్షిత బ్యాకప్లను నిర్వహించాలని, బలమైన పాస్వర్డ్లను ఉపయోగించాలని, అసలైన ఆపరేటింగ్ సిస్టమ్లు, విశ్వసనీయ సాఫ్ట్వేర్లపైనే ఆధారపడాలని మంత్రిత్వ శాఖ సూచించింది. జాతీయ సైబర్ భద్రతా సంస్థ సర్ట్-ఇన్తో కలిసి విడుదల చేసిన మార్గదర్శకాల్లో పలు జాగ్రత్తలను వివరించింది. ర్యాన్సమ్వేర్ దాడుల ప్రమాదాన్ని తగ్గించేందుకు కనీసం ఒక బ్యాకప్ను పరికరాలకు అనుసంధానం చేయకుండా వేరుగా ఉంచాలి. క్లౌడ్ బ్యాకప్ ఖాతాల కోసం బలమైన, ఇతర ఖాతాల్లో ఉపయోగించని ప్రత్యేక పాస్వర్డ్లను ఏర్పాటు చేసుకోవాలి. బహుళ-దశల ధ్రువీకరణను తప్పనిసరిగా వినియోగించాలి. బ్యాకప్లకు సంబంధించిన పాస్వర్డ్లు, ఖాతా పునరుద్ధరణ కోడ్లు, డేటా ఎన్క్రిప్షన్ కీలు వంటి వివరాలను సురక్షితంగా, బ్యాకప్లకు వేరుగా భద్రపరచాలి. బ్యాకప్లు విఫలమయ్యాయా, పూర్తిగా తయారయ్యాయా, పాతబడిపోయాయా అనే అంశాలను క్రమం తప్పకుండా తనిఖీ చేయాలి. బాహ్య స్టోరేజ్ డ్రైవ్లను ఉపయోగించనప్పుడు సురక్షితమైన ప్రదేశంలో ఉంచాలి.
అప్డేట్ చేయలేకపోతే సర్వర్లను ఆఫ్లైన్లో ఉంచాలి..
వెంటనే భద్రతా అప్డేట్లను అమలు చేయలేని సంస్థలు ప్రభావితమైన వ్యవస్థలను పూర్తిగా రక్షించే వరకు ఇంటర్నెట్ నుంచి వేరుచేయడం లేదా ఆఫ్లైన్లో ఉంచడం గురించి పరిశీలించాలని ఎన్ఎస్ఏ, ఎఫ్బీఐ, బ్రిటన్ జాతీయ సైబర్ భద్రతా కేంద్రం సూచించాయి. ముఖ్యంగా అధికారిక భద్రతా అప్డేట్లు అందుబాటులో లేని పాత పీహెచ్పీ వెర్షన్లతో పనిచేసే సర్వర్లను త్వరగా సరిచేయలేని సంస్థలకు ఈ సూచన వర్తిస్తుంది. సొంతంగా హోస్టింగ్ నిర్వహించే వెబ్సైట్ యజమానులు ఈ హెచ్చరికను ప్రత్యేకంగా పరిగణనలోకి తీసుకోవాలని వర్డ్ప్రెస్ పేర్కొంది. వెబ్ సర్వర్లలో అనుమానాస్పద కార్యకలాపాలు జరుగుతున్నాయో లేదో సంస్థలు పర్యవేక్షించాలని ఎఫ్బీఐ సూచించింది. ఉదాహరణకు, పీహెచ్పీ ప్రాసెస్లు అకస్మాత్తుగా కమాండ్ షెల్లను ప్రారంభించడం లేదా అనుమానాస్పద ఫైళ్లను డౌన్లోడ్ చేయడం వంటి పరిణామాలు సైబర్ దాడికి సంకేతాలు అవుతాయి.
సర్వర్లోకి అనధికార ప్రవేశం జరిగినట్లు ఆధారాలు కనిపిస్తే, సంబంధిత వ్యవస్థలను వెంటనే వేరుచేయాలి. సర్వర్ లాగ్లు, పీహెచ్పీ లాగ్లను భద్రపరచాలి. అనంతరం సంబంధిత అధికారులకు ఘటనను నివేదించాలి. సకాలంలో భద్రతా అప్డేట్లను అమలు చేయడం, అనుమానాస్పద కార్యకలాపాలను గుర్తించడం ద్వారా వెబ్సైట్లు, వాటిలో నిల్వ చేసిన డేటాను రక్షించుకోవచ్చని నిపుణులు సూచిస్తున్నారు.
తాజావార్తలు
- ●Rashmika Mandanna | జాన్వీకపూర్ పెద్ది వివాదంపై రష్మిక రియాక్షన్ - "నో" చెప్పడం తప్పుకాదన్న విజయ్ దేవరకొండ
- ●Mahesh Goud | ప్రజా తిరుగుబాటుకు స్ఫూర్తిగా నిలిచిన మహనీయుడు పండుగ సాయన్న: మహేశ్ కుమార్ గౌడ్
- ●China Population Collapse | చైనా జనాభా పతనం భారత్తో యుద్ధానికి దారితీస్తుందా? తైవాన్ కంటే మన దేశమే ఎందుకు టార్గెట్?
- ●Shashi Tharoor | నేనేమీ ట్రావెల్ ఏజెంట్ను కాదు.. రాహుల్ విదేశీ పర్యటనపై శశిథరూర్ వ్యాఖ్యలు
- ●Dharmapuri Arvind | ఒకరినొకరు కాపాడుకుంటున్న కేసీఆర్, రేవంత్ రెడ్డి: ఎంపీ ధర్మపురి అరవింద్
- ●Reliance Industries | జియో ఐపీఓకు భారీ స్పందన.. అయినా పతనంలో రిలయన్స్ షేరు..
Rashmika Mandanna | జాన్వీకపూర్ పెద్ది వివాదంపై రష్మిక రియాక్షన్ - "నో" చెప్పడం తప్పుకాదన్న విజయ్ దేవరకొండ
Mahesh Goud | ప్రజా తిరుగుబాటుకు స్ఫూర్తిగా నిలిచిన మహనీయుడు పండుగ సాయన్న: మహేశ్ కుమార్ గౌడ్
China Population Collapse | చైనా జనాభా పతనం భారత్తో యుద్ధానికి దారితీస్తుందా? తైవాన్ కంటే మన దేశమే ఎందుకు టార్గెట్?
Shashi Tharoor | నేనేమీ ట్రావెల్ ఏజెంట్ను కాదు.. రాహుల్ విదేశీ పర్యటనపై శశిథరూర్ వ్యాఖ్యలు